Bienvenidos a nuestro blog de Seguridad Empresarial.
En un entorno donde las amenazas digitales evolucionan constantemente, las empresas deben actualizar sus prácticas para mantenerse seguras y resilientes.
-
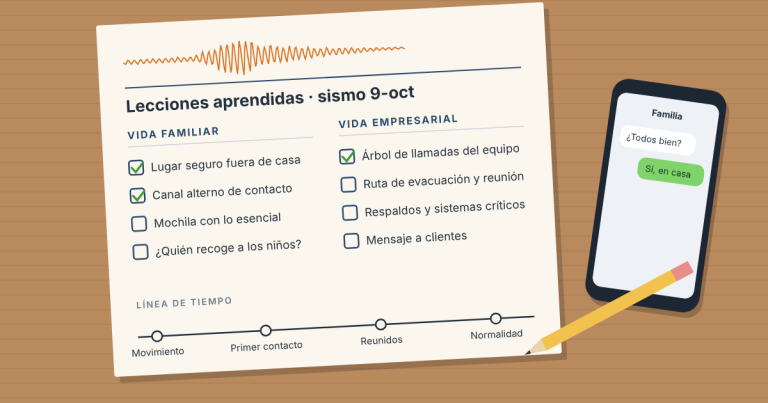
Buena gestión de tecnología aplicada a la vida: lecciones aprendidas del sismo del 9 de octubre en Panamá
Este artículo empieza hablando de tecnología, pero da un giro que, espero, te sirva mucho más que el contenido que suelo publicar. Durante muchos años lideré un departamento de tecnología. Si algo me caracteriza (y puedes preguntárselo a quienes han trabajado conmigo) es que no me gusta tropezar dos veces con la misma piedra. Aprender…
-
Firma LDAP y Channel Binding: el hallazgo de Directorio Activo que más explotamos en pruebas internas
Uno de los hallazgos más frecuentes en nuestras Evaluaciones de Seguridad del Directorio Activo —y uno de los que explotamos con mayor éxito durante las pruebas de penetración de red interna— no es una vulnerabilidad que haya que descubrir ni un parche que falte aplicar. Es un par de políticas que vienen desactivadas de fábrica…
-
Vulnerabilidad MikroTik (MikroTrick): 227 routers en Panamá con SSH expuesto a Internet
En Greenfence Security (GFS InfoSec) tratamos toda vulnerabilidad en dispositivos de borde (edge devices) como prioridad. Firewalls, concentradores VPN, balanceadores y routers son la puerta de entrada a la red y, a diferencia de un servidor o una laptop, no tienen un agente EDR que avise cuando algo anda mal. Esta semana nuestras fuentes de…
-
Certighost (CVE-2026-54121): cuando un usuario común puede firmar como Domain Controller
El 24 de julio de 2026 se publicó el análisis técnico completo de Certighost, junto con una prueba de concepto funcional. Se trata de una vulnerabilidad en Active Directory Certificate Services (AD CS) —la infraestructura de llave pública que Microsoft incluye con Windows Server— que permitía a un usuario de dominio sin privilegios obtener un…
-
No vamos a ganar la carrera del parcheo, y por qué eso cambia la estrategia
El 14 de julio, Microsoft cerró su Patch Tuesday más grande hasta la fecha: 622 vulnerabilidades corregidas de una sola vez. Para dimensionarlo, todo el año 2025 sumó 1,273 según el reporte anual de vulnerabilidades de BeyondTrust. Un solo martes nos trajo casi la mitad de lo que normalmente vemos en doce meses. No fue…
-
Domain Admin en el FortiGate: el atajo que convierte tu perímetro en un compromiso de dominio
Hay una cuenta de servicio corriendo ahora mismo en su red que, según la documentación —si es que existe—, «solo hace single sign-on». Nadie recuerda quién la creó, en qué grupo quedó, ni qué ocurriría si alguien la extrajera del equipo donde vive. Y el equipo donde vive es el firewall Fortigate que da la…