Pruebas de penetración · Directorio Activo · Microsoft 365 · Azure
Pruebas de penetración que muestran cómo entraría un atacante a tu empresa, antes de que lo haga
Somos una firma de ciberseguridad en Panamá especializada en pruebas de penetración y en la seguridad de Directorio Activo, Microsoft 365 y Azure. Cada prueba termina en un plan de remediación priorizado. Si lo necesitas, también te ayudamos a endurecer tu entorno y a administrar tu Microsoft 365.
o escríbenos a info@gfsinfosec.com
CISSP desde 2008
Fundador con más de 20 años en seguridad informática
Reprueba sin costo
Incluido en cada prueba de penetración
Financiero, legal y energía
Sectores que atendemos hoy en Panamá
Microsoft CSP
Licenciamiento y administración con un solo socio
Lo que hacemos
Atacamos, evaluamos y administramos
Servicio principal
Pruebas de Penetración
Red externa e interna, Microsoft 365, aplicaciones web, APIs y móviles, WiFi, ingeniería social y simulacros de ransomware. Puntuales o permanentes, con reprueba sin costo y presentaciones de resultados ilimitadas.
Nuestra especialidad
Evaluación y endurecimiento de Directorio Activo, Microsoft 365 y Azure
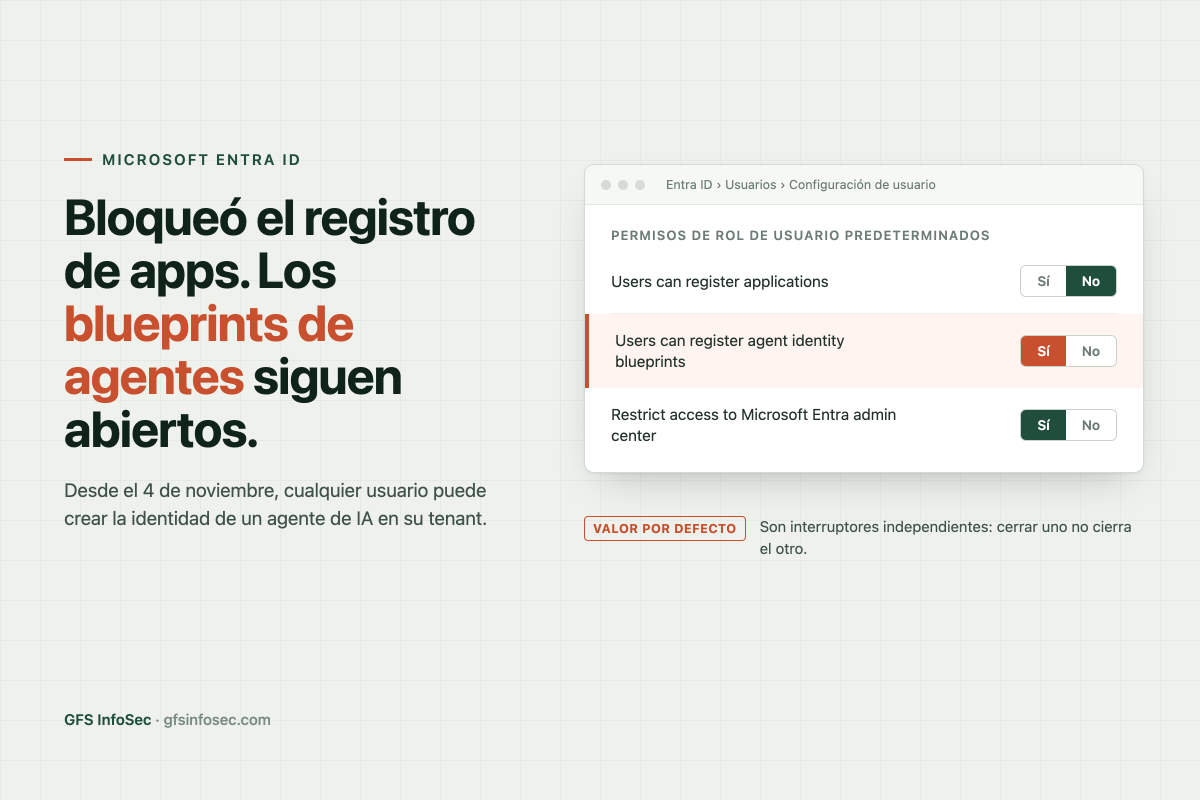
Evaluamos rutas de ataque hacia Domain Admin, la configuración de Entra ID y acceso condicional, y tus suscripciones de Azure contra CIS y las líneas base de Microsoft. Si lo necesitas, también te ayudamos a aplicar el endurecimiento, como un servicio aparte.
Servicio administrado
Microsoft 365 Administrado
Administración segura de Microsoft 365 Business Premium o Business Standard con Defender for Business: políticas, endurecimiento continuo y nuevas funciones de seguridad, sin depender de una sola persona.
Cómo trabajamos
Primero medimos. Después corregimos. Luego lo mantenemos.
Un informe de pentest que se queda en una gaveta no reduce el riesgo. Por eso cada evaluación termina en recomendaciones concretas, y esas recomendaciones pueden terminar en administración segura.
1
Evaluación
Prueba de penetración o evaluación de Directorio Activo, Microsoft 365 y Azure. Hallazgos priorizados por riesgo real, no por el puntaje de una herramienta.
2
Endurecimiento
Como servicio aparte, te ayudamos a aplicar las correcciones en Directorio Activo, Microsoft 365 y Azure, empezando por lo que más importa: identidades privilegiadas, rutas de ataque y configuraciones expuestas. Si partiste de un pentest, la reprueba sin costo confirma que las brechas quedaron cerradas.
3
Administración segura
Mantenemos tu Microsoft 365 en ese estado mes a mes, para que la siguiente evaluación encuentre menos.
Por qué Directorio Activo, Microsoft 365 y Azure
La identidad decide quién entra a todo lo demás
Directorio Activo, Microsoft 365 y Azure controlan el acceso al correo, los archivos, los servidores, las aplicaciones y la nube. Por eso es donde concentramos nuestra experiencia: sabemos cómo se atacan, cómo se endurecen y cómo se administran.
Rutas de ataque en Directorio Activo
Delegaciones, ACLs, Kerberoasting y modelo de niveles (tiering)
GPOs y AD CS
Políticas de grupo y plantillas de certificados abusables
Entra ID y acceso condicional
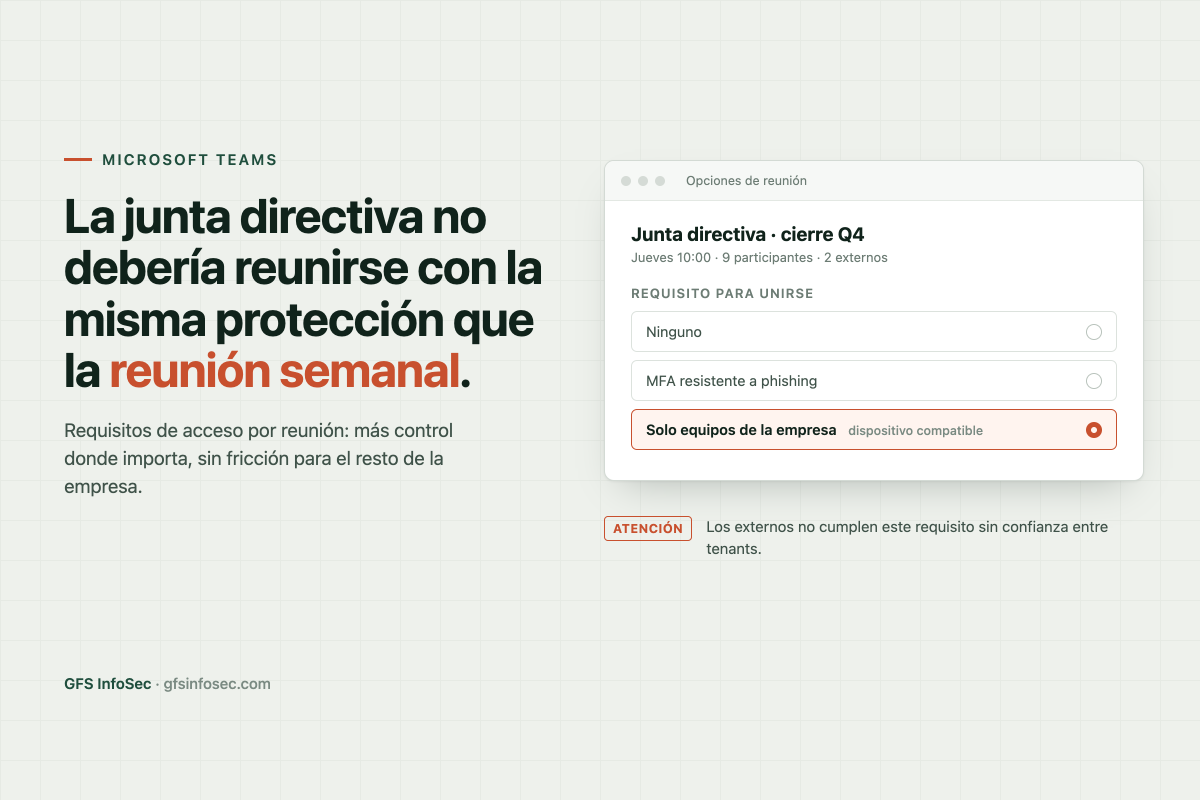
MFA, excepciones, cuentas de emergencia y roles privilegiados
Aplicaciones y Azure
Consentimientos OAuth y movimiento lateral desde Microsoft 365 hacia Azure
Qué recibes al terminar una prueba de penetración
Informe ejecutivo
Para la gerencia y la junta: qué está en riesgo, en lenguaje de negocio.
Informe técnico
Cada hallazgo con evidencia, severidad justificada y recomendaciones para corregirlo.
Presentaciones ilimitadas
Presentamos los resultados a la gerencia, a la junta o a tu equipo técnico, las veces que haga falta.
Reprueba sin costo
Cuando corriges, volvemos a probar los hallazgos críticos, altos y medios para confirmar que las brechas quedaron cerradas, dentro de los seis meses posteriores al informe.
Quién hace el trabajo
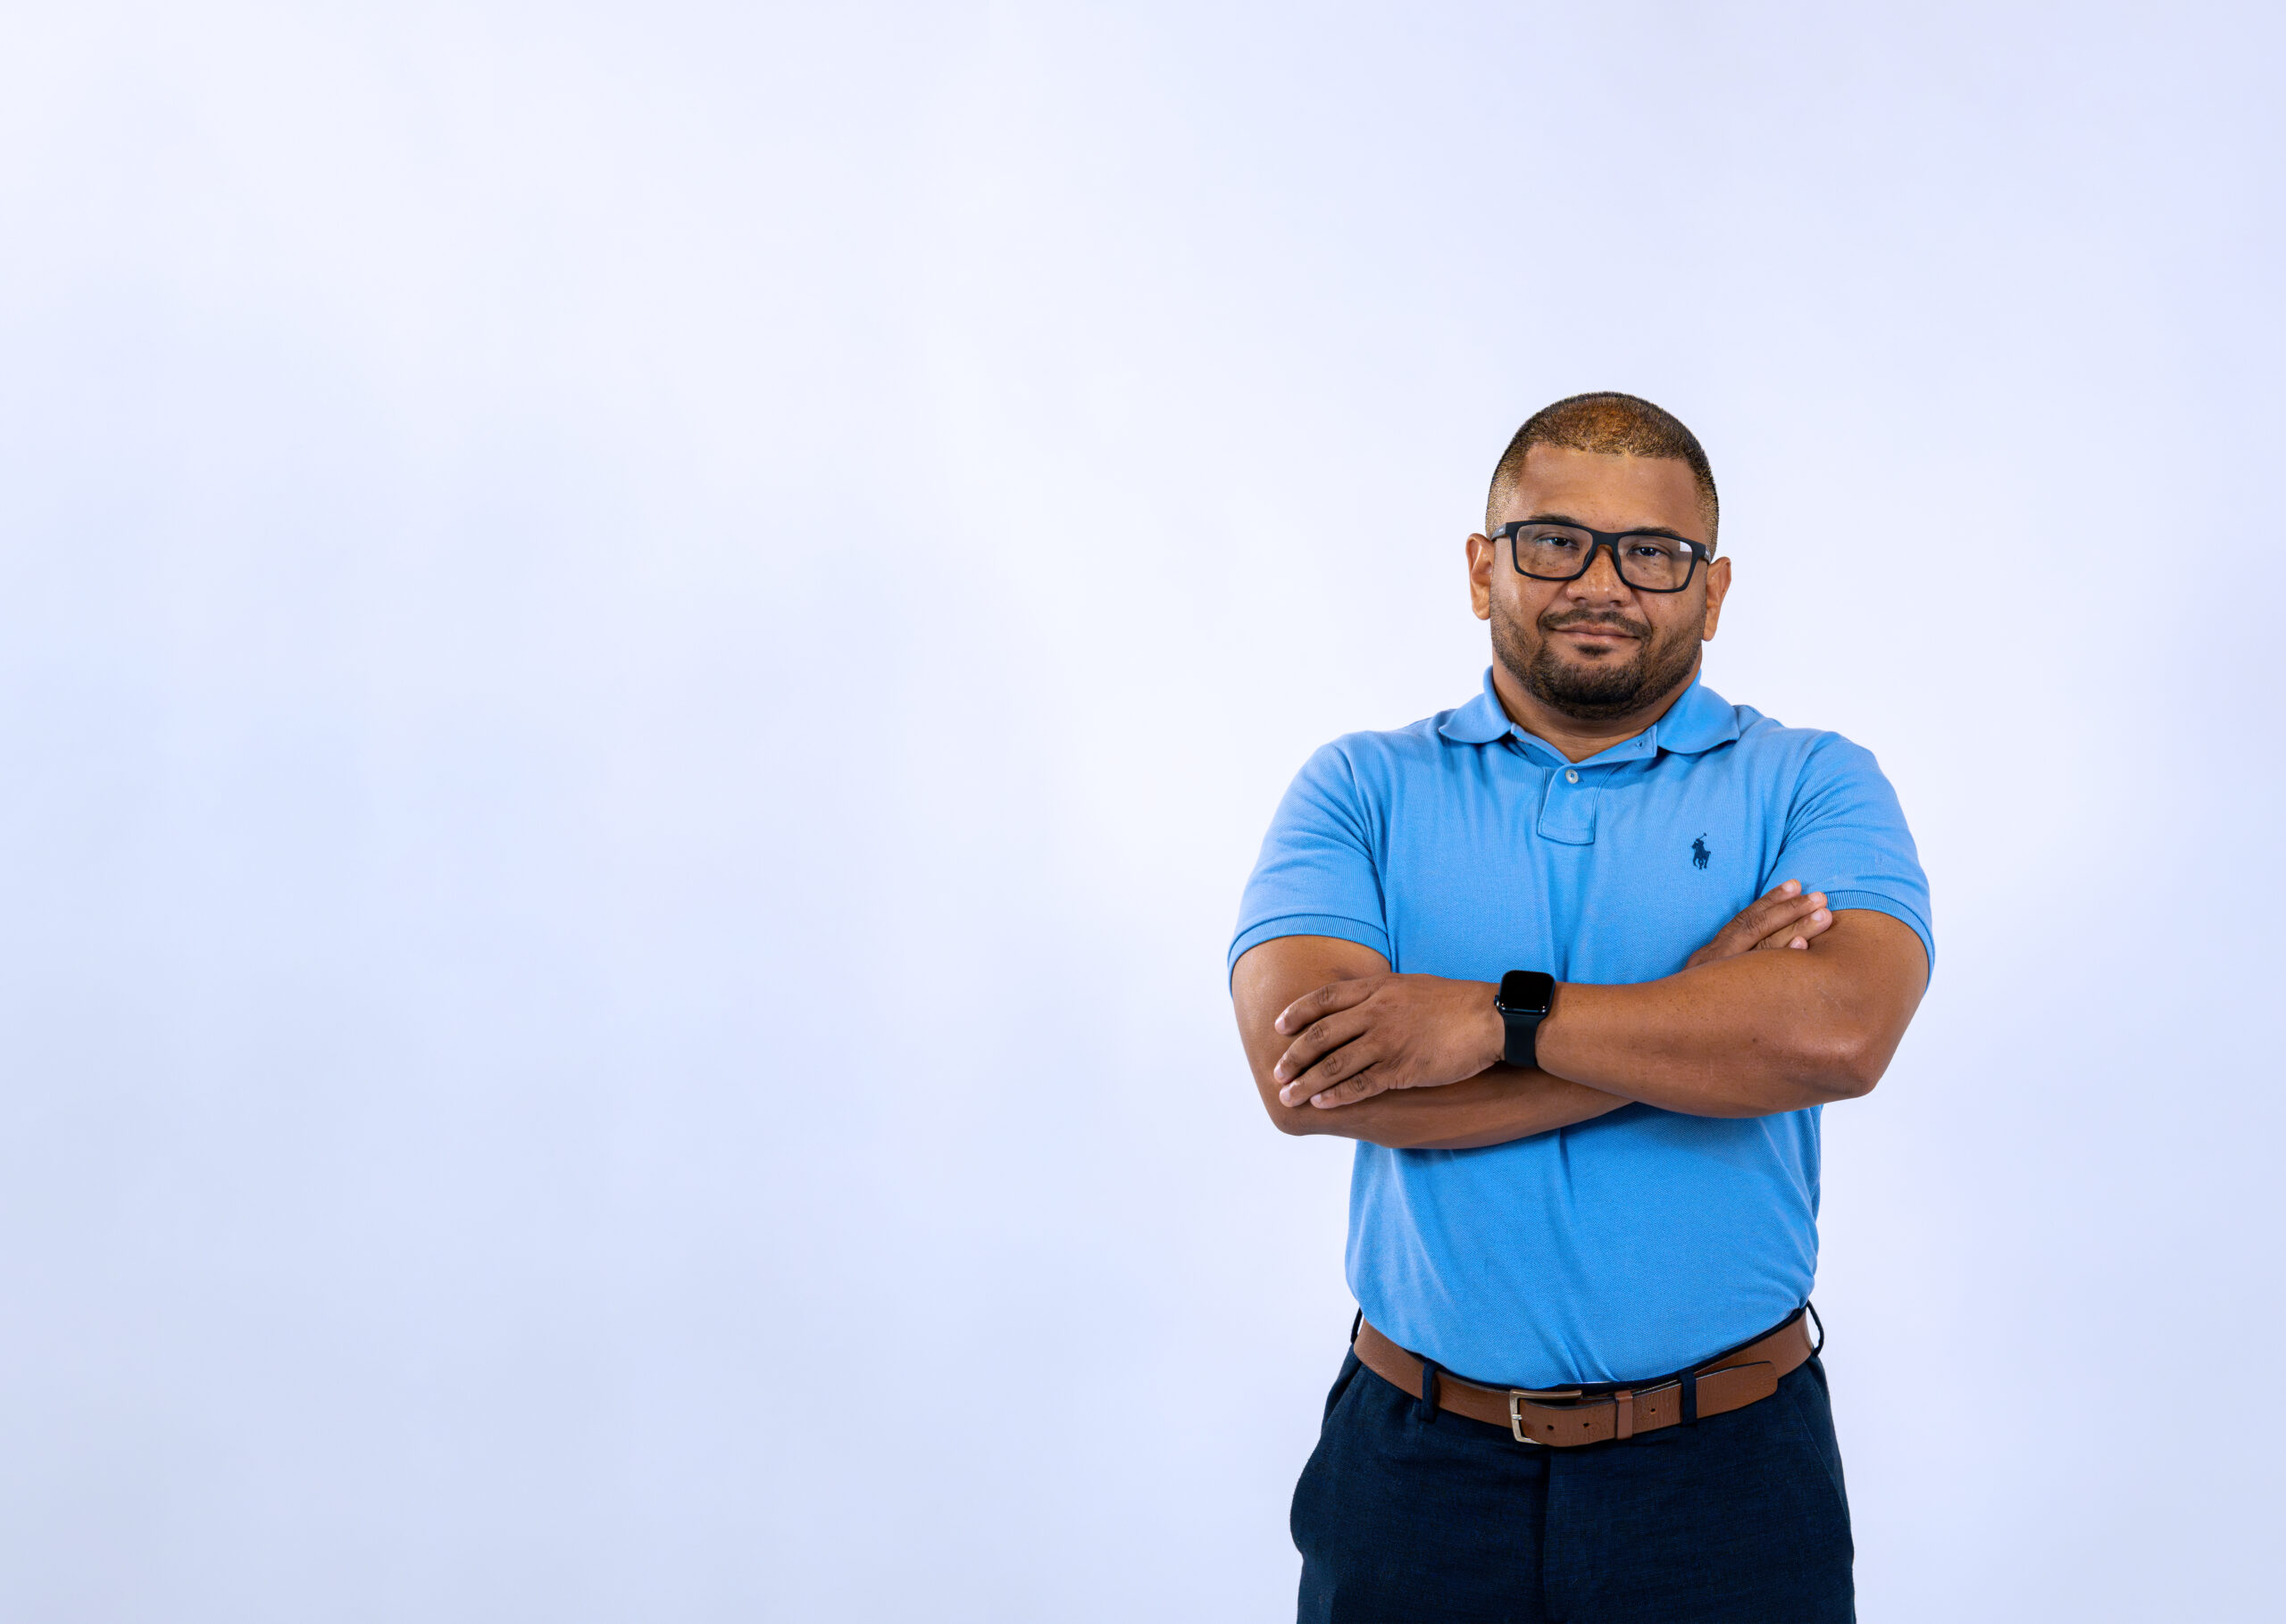
Sebastián Vásquez, fundador
Más de 20 años como Gerente de Seguridad Informática en una firma legal panameña con presencia internacional. CISSP desde 2008. Maestría en Sistemas de Información de NYU con beca Fulbright-SENACYT.
Fundó GFS InfoSec para ofrecer a las empresas de la región evaluaciones de seguridad hechas por un equipo local que, además, puede quedarse a administrar.
Programa de Becas Dr. Sebastián Vásquez Bonilla
Apoyamos a becarios panameños Fulbright para que sus familias los acompañen en Estados Unidos. Convocatoria 2027: del 1 de marzo al 1 de abril.
¿Cuándo fue tu última prueba de penetración?
Cuéntanos qué quieres probar y te enviamos una propuesta con alcance, tiempos y entregables.
o escríbenos a info@gfsinfosec.com