Vulnerabilidad MikroTik (MikroTrick): 227 routers en Panamá con SSH expuesto a Internet
En Greenfence Security (GFS InfoSec) tratamos toda vulnerabilidad en dispositivos de borde (edge devices) como prioridad. Firewalls, concentradores VPN, balanceadores y routers son la puerta de entrada a la red y, a diferencia de un servidor o una laptop, no tienen un agente EDR que avise cuando algo anda mal.
Esta semana nuestras fuentes de inteligencia de amenazas nos alertaron de tres casos casi simultáneos. De los tres, la vulnerabilidad MikroTik es la que más me preocupa para Panamá, así que decidí medir cuántos equipos del país siguen expuestos.
Tres dispositivos de borde explotados en la misma semana
- F5 BIG-IP APM (CVE-2026-94127). El 22 de septiembre F5 publicó el aviso K000162605: ejecución remota de código sin autenticación cuando APM funciona como servidor de autorización OAuth. F5 confirmó que ya está siendo explotada y publicó hotfixes.
- Citrix NetScaler ADC y Gateway (CVE-2026-88771 y CVE-2026-88772). Tras varios días de rumores y alertas de investigadores sobre dos fallas de ejecución remota de código explotadas sin parche, el 27 de septiembre Citrix publicó su boletín de seguridad con las versiones corregidas.
- MikroTik RouterOS (MikroTrick). El 22 de septiembre CERT Polska publicó el análisis técnico de una cadena de vulnerabilidades que permite tomar control total del router por SSH sin credenciales, y que se explota desde al menos el 2 de septiembre.
F5 y NetScaler suelen estar en organizaciones grandes, con equipos de TI dedicados a mantenerlos. MikroTik, en nuestra experiencia, aparece con mucha más frecuencia en pymes, sucursales y proveedores de servicios de la región, donde el router se instala una vez y rara vez se vuelve a tocar. Por eso fue la que decidí validar.
Qué es MikroTrick y por qué esta vulnerabilidad MikroTik es importante
CERT Polska, el equipo nacional de respuesta a incidentes de Polonia, descubrió seis vulnerabilidades en RouterOS y coordinó su divulgación con el fabricante. MikroTik publicó las correcciones el 3 de septiembre en las versiones 7.25beta3, 7.24.2, 7.23.4 y 6.49.21, inicialmente sin dar detalles técnicos (aviso de MikroTik).
Dos de esas seis vulnerabilidades, encadenadas, forman lo que CERT Polska bautizó como MikroTrick:
- CVE-2026-67279: si el cliente fuerza una renegociación de claves SSH (rekey) en medio del login, el servidor de RouterOS salta a la fase de manejo de sesiones como si la autenticación hubiera terminado.
- CVE-2026-86060: el nombre de usuario se pasa sin validar al programa interno de login. Un usuario llamado -2hace que ese programa lea los permisos desde la propia sesión del atacante, que simplemente se asigna los del grupo full.
El resultado: acceso administrativo completo sin contraseña, sin llave SSH y sin completar la autenticación. CISA agregó CVE-2026-86060 y CVE-2026-67277 a su catálogo de vulnerabilidades explotadas (KEV) el 10 de septiembre.
Un detalle que conviene aclarar: varias publicaciones asociaron la cadena con CVE-2026-67276. CERT Polska precisó que es una falla distinta, que requiere conocer el usuario y la llave pública RSA de la víctima, y por tanto es mucho menos útil para ataques masivos.
El dato que más me llamó la atención del análisis de CERT Polska: se reportaron compromisos exitosos en equipos configurados para aceptar solo llaves SSH y criptografía fuerte. Endurecer la configuración de SSH no protegía contra MikroTrick. Lo único que protegía era no exponer el servicio.
Y SSH no es la única superficie. Entre las otras vulnerabilidades del mismo lote están CVE-2026-67281, una lectura de archivos sin autenticación en la interfaz web WebFig que puede exponer almacenes de configuración con credenciales, y CVE-2026-67277, en el servicio de bandwidth-test (detalle de las seis CVE).
Medimos la exposición en Panamá con Shodan
Una primera búsqueda en Shodan (country:pa product:MikroTik) mostró 3,723 dispositivos MikroTik en Panamá con algún servicio visible desde Internet. Ese número no es realista para medir el riesgo: incluye cualquier servicio expuesto, no solo SSH.
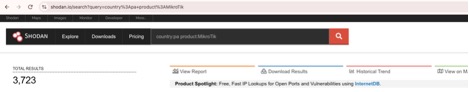
Búsqueda inicial: todos los MikroTik en Panamá visibles en Shodan (27 de septiembre de 2026).
MikroTik es claro en que el riesgo principal está en tener SSH accesible desde redes no confiables. Así que refiné la búsqueda al banner que presenta el servidor SSH de RouterOS: country:PA «SSH-2.0-ROSSSH». El resultado: 227 equipos.
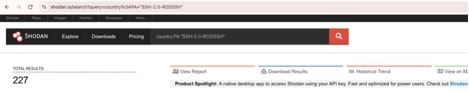
Búsqueda refinada: MikroTik en Panamá con el servicio SSH de RouterOS expuesto.
Lo interesante de esta búsqueda es que encuentra el servicio sin importar el puerto. De los 227 equipos, 168 usan el puerto 22 y 59 (cerca de uno de cada cuatro) publican SSH en puertos alternos como 2222, 222, 65000 o 9024.
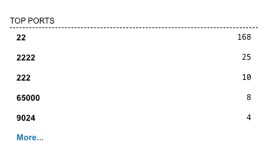
Distribución de puertos de los 227 resultados.
Lección para ciberdefensores: cambiar el puerto no es un control de seguridad. Shodan, y cualquier atacante con un escáner, identifica el servicio por su banner, no por el número de puerto.
¿Los 227 son vulnerables? No lo puedo afirmar. Shodan no permite validar la versión de RouterOS de cada equipo, y no voy a ejecutar una prueba de concepto contra equipos que no son míos ni de mis clientes. Hasta ahí llega un análisis pasivo y responsable. Lo que sí puedo afirmar es que 227 routers en Panamá tienen expuesto exactamente el servicio que MikroTrick necesita, más de tres semanas después de publicado el parche, y que cualquiera que lo haya tenido expuesto antes del 3 de septiembre pudo haber sido comprometido antes de actualizar.
Qué hacer si tienes MikroTik en tu red
- Actualiza RouterOS. En la rama 6, a 6.49.21 o posterior. En la rama 7, a 7.23.6 (long-term) o 7.24.3 (stable) o posterior: además de MikroTrick, estas versiones completan la corrección de CVE-2026-67278, que en 7.23.4 y 7.24.2 quedó incompleta según CERT Polska. Prepara una ventana de mantenimiento y un plan de reversión, porque se reportaron regresiones en algunas versiones.
- Saca la administración de Internet. SSH, WebFig y bandwidth-test no deberían ser accesibles desde redes no confiables. Si necesitas administración remota, restringe el acceso a IP conocidas o, como recomienda el propio fabricante, usa una VPN como WireGuard y no publiques puertos de administración.
- Si tuvo SSH expuesto antes de actualizar, trátalo como comprometido. Actualizar cierra la puerta, pero no expulsa a quien ya entró. Revisa si el registro muestra el estado Flagged (RouterOS lo marca cuando detecta indicios de compromiso) y busca los indicadores publicados por CERT Polska:
- entradas de log como login failure for user -2 … via ssh;
- un usuario ops (u otro desconocido) en el grupo full;
- conexiones hacia o desde 82.192.72.4;
- uso del comando fetch para enviar archivos de diagnóstico hacia el exterior;
- scripts, tareas programadas o configuraciones que no reconozcas.
- Rota todos los secretos del equipo. CERT Polska documentó la exfiltración de archivos de diagnóstico, que pueden contener la configuración. Cambia contraseñas de usuarios, llaves y claves de VPN y cualquier credencial almacenada en el router. Si confirmas el compromiso, reinstala desde cero y reconfigura manualmente en lugar de restaurar un respaldo que podría incluir cambios del atacante.
- Vigila tu red interna. Un router comprometido le da al atacante una posición privilegiada para ver tráfico y moverse hacia adentro.
- Monitorea tu superficie de ataque externa de forma continua. Lo que yo hice en diez minutos con Shodan lo puede hacer cualquier atacante. Un servicio de gestión de superficie de ataque externa (EASM), como FortiRecon, o incluso alertas de Shodan Monitor sobre tus rangos de IP, te avisan cuando un servicio queda expuesto antes de que lo encuentre otro.
La lección de fondo: la ventana entre el parche y el exploit se está cerrando
MikroTik publicó sus correcciones sin detalles para dar tiempo a los administradores. Según la cronología de CERT Polska, eso duró poco: un análisis público de las diferencias entre versiones apareció el 4 de septiembre, un día después del parche, y para el 5 de septiembre ya circulaba la mayor parte de la información necesaria para reconstruir el ataque.
CERT Polska también documentó que usó agentes de inteligencia artificial para investigar RouterOS y analizar los parches. Las mismas herramientas están disponibles para los atacantes. En dispositivos de borde, esperar al ciclo mensual de parches ya no es una estrategia: el tiempo de reacción se mide en días.
¿Sabes qué ve un atacante de tu organización desde Internet?
En GFS InfoSec realizamos evaluaciones de superficie de ataque externa y pruebas de penetración para organizaciones en Panamá y Latinoamérica. Si tienes MikroTik, F5, NetScaler u otros dispositivos de borde y quieres saber cuáles están expuestos y qué tan en riesgo están, conversemos.
Referencias
- MikroTik — September 2026 vulnerability (3 sep 2026)
- CERT Polska — Vulnerabilities in MikroTik RouterOS software (5 sep 2026)
- CERT Polska — MikroTrick: technical analysis, disclosure process, and the use of LLM agents (22 sep 2026)
- F5 — K000162605: BIG-IP APM vulnerability CVE-2026-94127 (22 sep 2026)
- Citrix — CTX697096, boletín de seguridad NetScaler (27 sep 2026)
- CISA — Known Exploited Vulnerabilities Catalog